Última atualização: 6 de outubro de 2026.
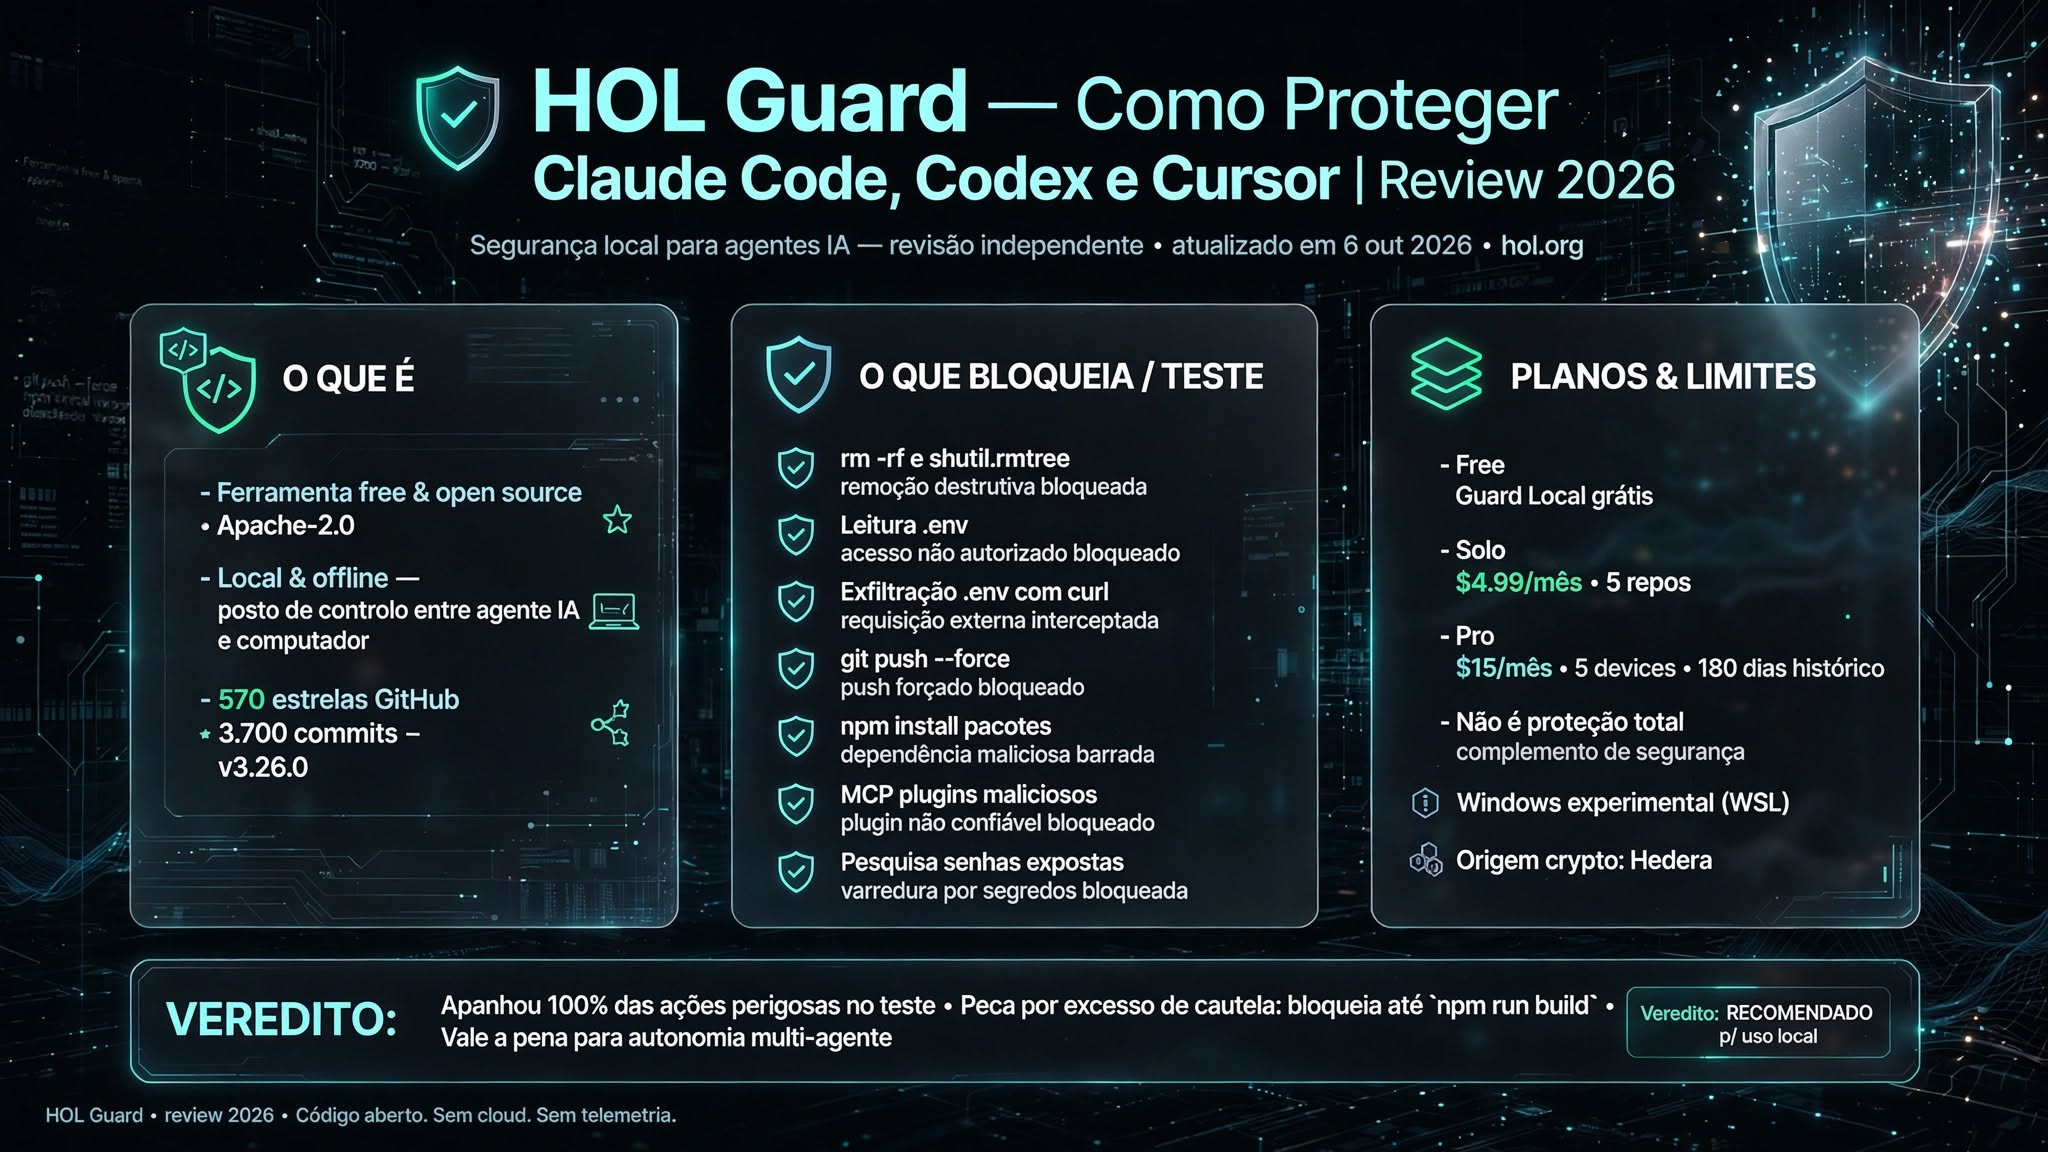
Resposta rápida: o HOL Guard é uma ferramenta gratuita e de código aberto que se põe entre o teu agente de IA (Claude Code, Codex, Cursor e outros) e o teu computador. Antes de o agente executar uma ação arriscada, como apagar uma pasta, ler um ficheiro com senhas ou enviar dados para um servidor externo, o Guard compara-a com as regras que definiste e bloqueia-a ou pede-te autorização. Funciona localmente, sem conta e sem internet. Não é uma proteção total, mas é uma camada extra que faz sentido para quem dá autonomia a um agente.
O problema: o agente faz exatamente o que pediste (ou o que alguém o enganou a fazer)
Os agentes de programação já não se limitam a sugerir código. Executam comandos no terminal, instalam pacotes, leem ficheiros e ligam-se a servidores MCP. Isso é o que os torna úteis, e é também o risco. Escrevemos sobre como usar o Claude Code para limpar e otimizar o computador: é prático, mas um comando de limpeza mal interpretado pode apagar mais do que devia.
Os riscos mais comuns são três:
- Erro do próprio agente: um
rm -rfna pasta errada, umgit pushdireto para a branch principal, uma dependência instalada sem querer. - Prompt injection: o agente lê uma página web, um ficheiro ou a descrição de um pacote que contém instruções escondidas, e passa a segui-las.
- Extensões e servidores MCP maliciosos: um plugin aparentemente inofensivo que tenta ler as tuas chaves de API ou o ficheiro
.env.
O que é o HOL Guard
O HOL Guard é desenvolvido pela HOL (Hashgraph Online DAO LLC) e o núcleo, o Guard Local, é código aberto com licença Apache-2.0, publicado no GitHub. Quando verificámos, o repositório tinha cerca de 570 estrelas, mais de 3.700 commits e uma versão estável (3.26.0) lançada a 5 de outubro de 2026, ou seja, é um projeto ativo.
Funciona como um posto de controlo: instala “ganchos” no agente que escolheres e, antes de cada ação suportada, decide se a deixa passar, se a bloqueia ou se te pergunta.
O que verifica
- Comandos de terminal destrutivos (apagar pastas, sobrescrever ficheiros)
- Acesso a segredos: chaves de API, credenciais de cloud, ficheiros
.env - Envio de dados para fora do computador
- Instalação de pacotes, plugins, skills e alterações a servidores MCP
- Pesquisa local de senhas e chaves esquecidas nos teus repositórios
Com que agentes funciona
Claude Code, Codex, Cursor, GitHub Copilot CLI, OpenCode, Antigravity, Kimi, Grok e outros. A profundidade da proteção varia de agente para agente: o próprio site publica uma tabela de cobertura a dizer o que é bloqueado, o que é só observado e o que não é coberto em cada um.
Como instalar o HOL Guard
- Escolhe o método. Há uma aplicação (Guard Desktop) para macOS (Apple Silicon), Windows e Linux, ou a linha de comandos, que precisa de Python 3.10 ou superior.
- Instala. Na linha de comandos, a forma mais simples é
pipx install hol-guard, seguida dehol-guard init, que deteta os agentes instalados. - Liga ao teu agente. Por exemplo,
hol-guard install claude-codeouhol-guard install cursor. - Confirma que está ativo com
hol-guard doctor. - Testa: pede ao agente para executar um comando qualquer. O Guard deve mostrar o pedido de aprovação antes de o comando correr.
Para desinstalar: hol-guard daemon stop e depois pipx uninstall hol-guard.
Nota sobre a instalação: o site também sugere instalar com um comando do tipo curl … | bash, que descarrega e executa um script diretamente. É prático, mas é precisamente o tipo de comando que uma ferramenta de segurança te devia ensinar a evitar. Preferimos o pipx ou o instalador da aplicação.
O nosso teste
Instalámos o HOL Guard 3.26.0 (com pip) num ambiente Linux isolado e ligámo-lo ao Claude Code com hol-guard install claude-code. O comando acrescentou os “ganchos” do Guard ao ficheiro de configuração do Claude Code (~/.claude/settings.json). Depois enviámos ao Guard, exatamente no formato que o Claude Code usa, uma série de ações que um agente poderia tentar executar. Não foi uma sessão real do Claude Code, mas é o mesmo caminho que cada pedido percorre.
| Ação simulada | Resultado |
|---|---|
Enviar o ficheiro .env para um servidor externo com curl |
Bloqueado, com o motivo “exfiltração de segredos” |
Ler o ficheiro .env do projeto |
Bloqueado até haver aprovação |
git push --force para a branch principal |
Bloqueado |
Apagar uma pasta com um script Python (shutil.rmtree) |
Bloqueado |
Apagar ficheiros em massa com find … -delete |
Bloqueado |
ls -la (listar ficheiros) |
Permitido |
npm run build (compilar um projeto) |
Bloqueado até haver aprovação |
O que concluímos:
- Apanhou todas as ações perigosas que testámos, incluindo formas menos óbvias de apagar ficheiros, como um script Python, que escapariam a uma regra simples do tipo “bloquear
rm -rf“. - Peca por excesso de cautela. A regra de base é “se não consigo provar que é inofensivo, bloqueio”. Até o
npm run build, um comando de rotina que o próprio site mostra como permitido na demonstração, ficou à espera de aprovação. Na prática, vais passar os primeiros dias a aprovar comandos normais até o Guard aprender as tuas decisões. - Falha do lado seguro. No nosso ambiente de teste, o serviço de fundo do Guard (o “daemon”) não arrancou, e o diagnóstico (
hol-guard doctor) indicou modo degradado. Quando isso aconteceu, o Guard bloqueou tudo em vez de deixar passar. É o comportamento certo para uma ferramenta de segurança, mas significa que, se algo correr mal na instalação, o agente fica parado. Não sabemos se isto acontece num computador normal; pode ser específico do nosso ambiente isolado. - Um pormenor de acabamento: ao instalar para o Claude Code, a mensagem final indicou a pasta do Cursor (
~/.cursor) como espaço de trabalho, embora a configuração tenha sido escrita no sítio certo.
Preços
- Grátis (Guard Local): proteção local num computador, pedidos de aprovação, histórico local e pesquisa de senhas expostas. Sem conta e sem cartão.
- Solo ($4,99/mês): adiciona monitorização contínua de até 5 repositórios do GitHub à procura de credenciais expostas e histórico na cloud em dois dispositivos.
- Pro ($15/mês): até 5 dispositivos ligados, 180 dias de histórico, alertas em tempo real e versões das regras.
- Team: regras partilhadas pela equipa e painéis de controlo.
Preços em dólares, verificados na página oficial em outubro de 2026. Para uso individual, o plano gratuito chega.
Vantagens e limitações
Vantagens
- Gratuito e de código aberto: podes ver exatamente o que faz.
- Funciona localmente e offline. Segundo a equipa, os ficheiros nunca saem do computador no plano gratuito.
- Uma só ferramenta para vários agentes, com as mesmas regras em todos.
- Cada bloqueio pode ser aprovado com um clique, e o Guard lembra-se da decisão.
- É honesto sobre o que não faz, o que é raro em ferramentas de segurança.
Limitações e ressalvas
- Não é proteção total: o próprio site diz que não impede todos os ataques de prompt injection e que a cobertura depende do agente e do tipo de ação.
- Windows é “experimental”: a equipa recomenda usar o WSL. Quem trabalha diretamente no Windows deve contar com algumas arestas.
- Interface e documentação em inglês.
- Origem no ecossistema cripto: a HOL está ligada à rede Hedera. Não afeta o funcionamento do Guard Local, mas convém saber quem está por trás.
- Números de marketing: o site anuncia mais de 759 mil downloads no PyPI e 5,3 mil estrelas no GitHub (somando todos os projetos da HOL). Não verificámos os downloads; o repositório do Guard, sozinho, tinha cerca de 570 estrelas.
Preciso disto, ou chegam as permissões do próprio agente?
O Claude Code e outros agentes já pedem autorização antes de executar comandos e permitem definir o que é sempre permitido ou proibido. Se usas um só agente e lês cada pedido com atenção, isso pode chegar.
O HOL Guard faz mais sentido quando:
- usas vários agentes (por exemplo, Claude Code e Cursor) e queres as mesmas regras em todos;
- dás autonomia ao agente para correr tarefas longas sem estares a aprovar cada passo;
- instalas plugins, skills ou servidores MCP de terceiros com frequência;
- trabalhas com credenciais de clientes ou de produção no mesmo computador.
Em qualquer caso, nenhuma ferramenta substitui boas práticas: faz cópias de segurança, não guardes senhas em texto simples nos projetos e não dês ao agente acesso a pastas de que ele não precisa.
Perguntas frequentes
O HOL Guard é gratuito?
Sim. A proteção local num computador é gratuita e de código aberto (Apache-2.0). Os planos pagos só acrescentam sincronização na cloud, alertas e funcionalidades para equipas.
O HOL Guard envia o meu código para a internet?
Segundo a equipa, não: o Guard Local decide tudo no computador. Se ativares o Guard Cloud, só é sincronizado um resumo das decisões (o que foi permitido ou bloqueado), sem ficheiros nem senhas.
Funciona com o Claude Code?
Sim, é um dos agentes recomendados. Instala-se com hol-guard install claude-code.
Protege contra prompt injection?
Em parte. Não impede que o agente leia instruções maliciosas, mas pode bloquear as ações perigosas que essas instruções tentem desencadear, como enviar as tuas chaves para fora.
Funciona no Windows?
Há um instalador para Windows, mas o suporte é considerado experimental e a equipa recomenda o WSL.
Conclusão
O HOL Guard resolve um problema real e cada vez mais comum: agentes de IA com acesso ao terminal e às tuas credenciais. É gratuito, aberto e funciona offline, e é sincero sobre os seus limites. No nosso teste apanhou todas as ações perigosas, mas também bloqueou comandos de rotina, por isso conta com alguma fricção no início. Não é uma garantia de segurança, e no Windows ainda não está maduro, mas para quem usa o Claude Code, o Codex ou o Cursor com alguma autonomia é uma camada extra que vale a pena experimentar.
